## https://sploitus.com/exploit?id=KITPLOIT:TOOLS-GITHUB-FOUDADEV-CVE-2007-2447
# ExploitDev Journey #6 | CVE-2007-2447 | Samba 3.0.20 < 3.0.25rc 'Username' map script' Выполнение команды
Оригинальный эксплойт: https://www.exploit-db.com/exploits/16320
**Название эксплойта:** Samba username map script RCE
**CVE** : 2007-2447
**Лаборатория** : Lame - HackTheBox
### Описание
В версиях Samba ниже 3.0.25 существует уязвимость, которая позволяет атакующему выполнять системные команды, отправляя на SMB-сервер некорректно сформированный запрос с именем пользователя.
### Как это работает
Вот пример использования команды `nohup` для создания каталога: 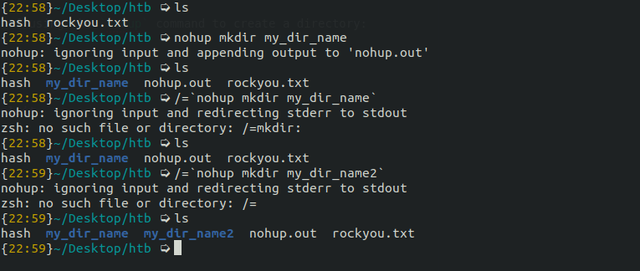
С точки зрения программирования `/=` означает оператор деления с присваиванием, обычно используемый в циклах. Но зачем нам использовать его здесь?
Причина использования этого оператора — разделить поле домена и поле имени пользователя при отправке запроса; лучшее объяснение можно найти здесь. Мы используем поле имени пользователя, чтобы открыть netcat-соединение и подключиться к нашему серверу.