## https://sploitus.com/exploit?id=KITPLOIT:TOOLS-GITHUB-GOBYSEC-CVE-2023-28343
# CVE-2023-28343
## Altenergy Power System Control Software set_timezone RCE Vulnerability (CVE-2023-28343)
**Название на китайском: Altenergy Power System Control Software set_timezone 远程命令执行漏洞(CVE-2023-28343)**
CVSS core:9.0
**Описание** : Altenergy Power System Control Software — это программное обеспечение для управления микроинверторами от компании Altenergy Power System.
**Воздействие** : В Altenergy Power System Control Software C1.2.5 существует уязвимость, вызванная внедрением команд операционной системы в /set_timezone. Злоумышленник может выполнять произвольные команды и получить привилегии сервера.
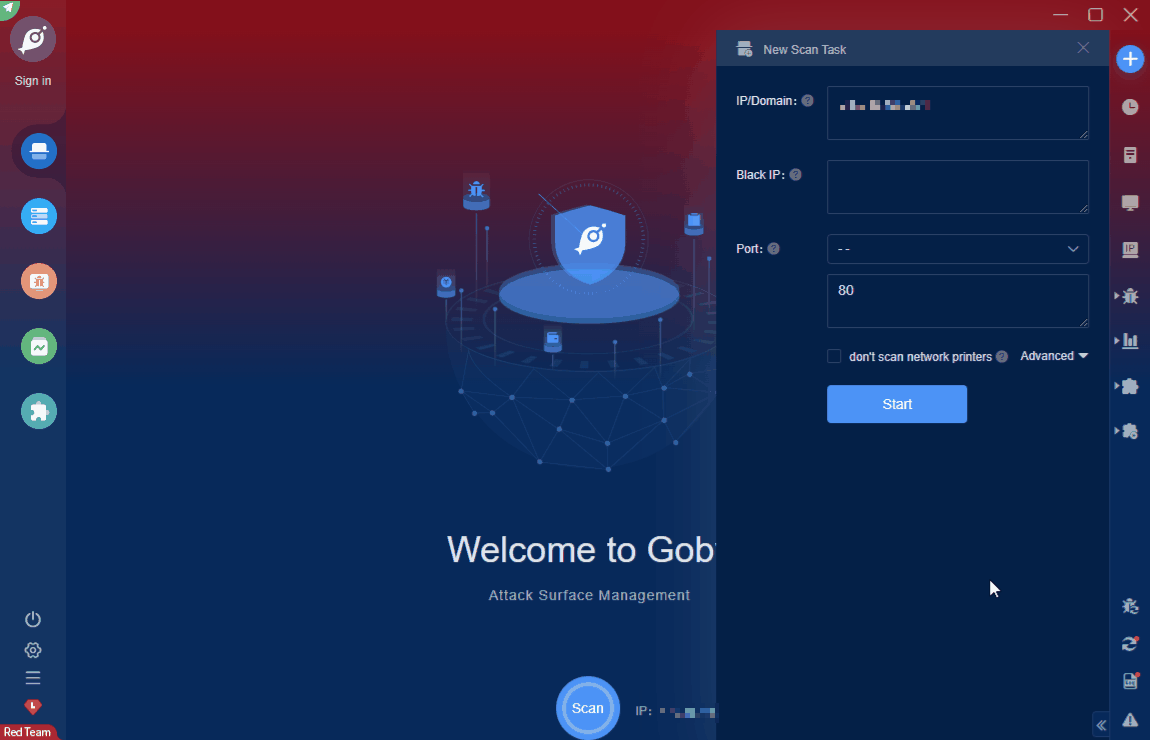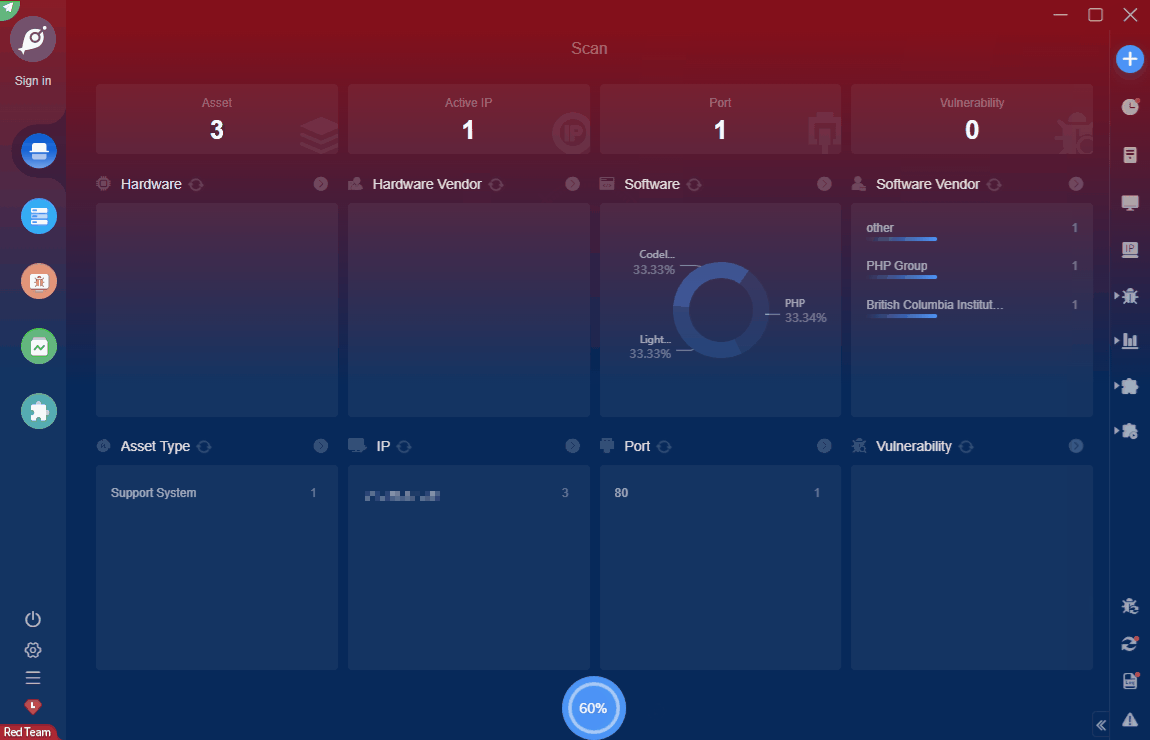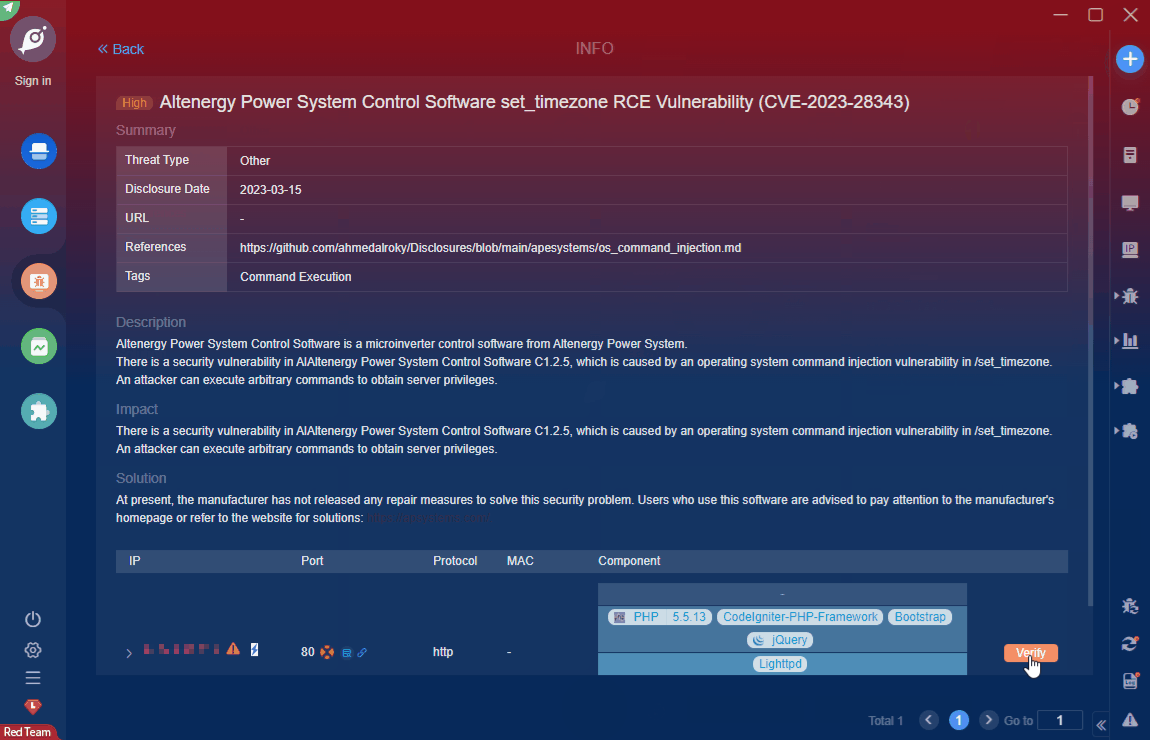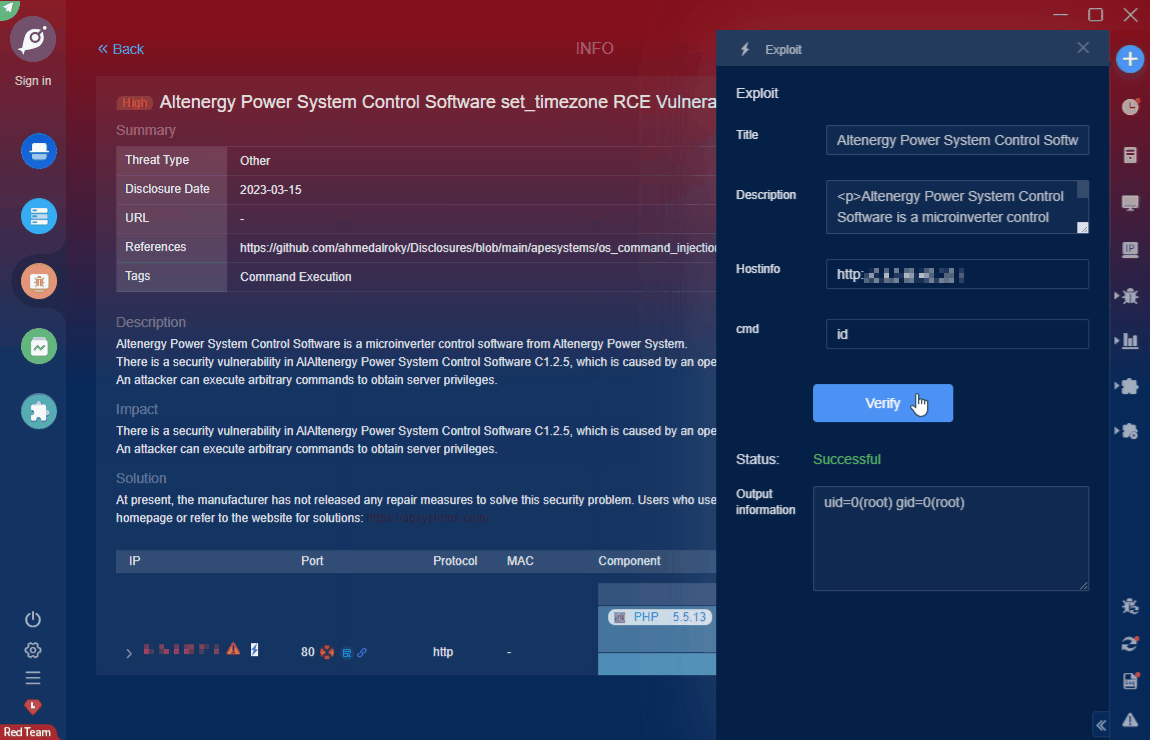
**Официальный URL Goby: https://gobies.org/**
Если у вас есть проблема функционального характера, вы можете сообщить о ней на GitHub или в группе обсуждения ниже:
1. GitHub issue: https://github.com/gobysec/Goby/issues
2. Telegram Group: http://t.me/gobies (Преимущества группы: доступ к обновлению версии на 1 месяц раньше)
3. Telegram Channel: https://t.me/joinchat/ENkApMqOonRhZjFl (Преимущества канала: доступ к обновлению версии на 1 месяц раньше)
4. WeChat Group: Сначала добавьте мой личный WeChat: **gobyteam** , и я добавлю всех в официальную группу Goby в WeChat. (Преимущества группы: доступ к обновлению версии на 1 месяц раньше)