## https://sploitus.com/exploit?id=KITPLOIT:TOOLS-GITHUB-GOBYSEC-CVE-2023-28432
# CVE-2023-28432
## Уязвимость раскрытия конфиденциальной информации в интерфейсе verify MiniO (CVE-2023-28432)
**Китайское название: MinIO verify 接口敏感信息泄露漏洞(CVE-2023-28432)**
**Описание** : MinIO — это сервис объектного хранения с открытым исходным кодом, совместимый с API Amazon S3, который можно использовать в частных или публичных облаках. MinIO — это высокопроизводительная, высокодоступная распределенная система хранения, способная хранить большие объемы данных и обеспечивать высокую скорость чтения и записи. MinIO использует распределенную архитектуру и может работать на нескольких узлах для реализации распределенного хранения и обработки данных.
**Воздействие** : В интерфейсе verify MiniO существует уязвимость раскрытия конфиденциальной информации, которая позволяет злоумышленникам считывать чувствительную системную информацию, подготавливая специальные URL-адреса.
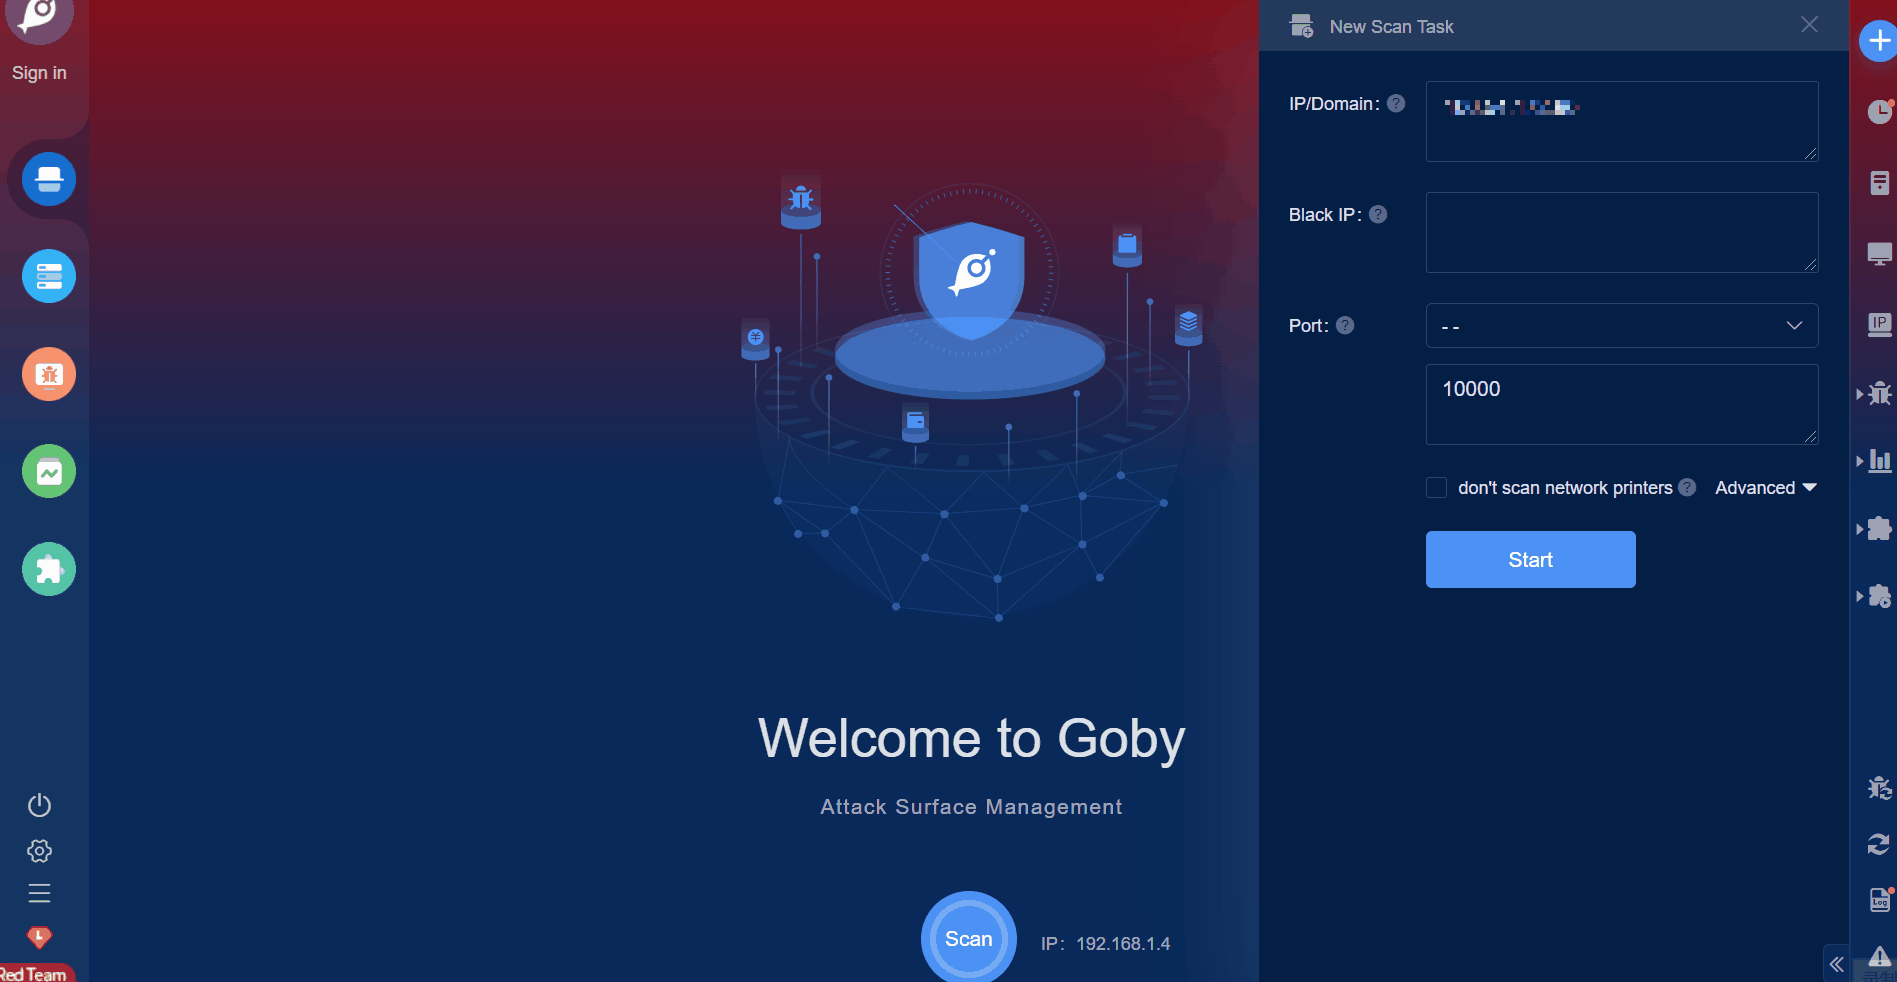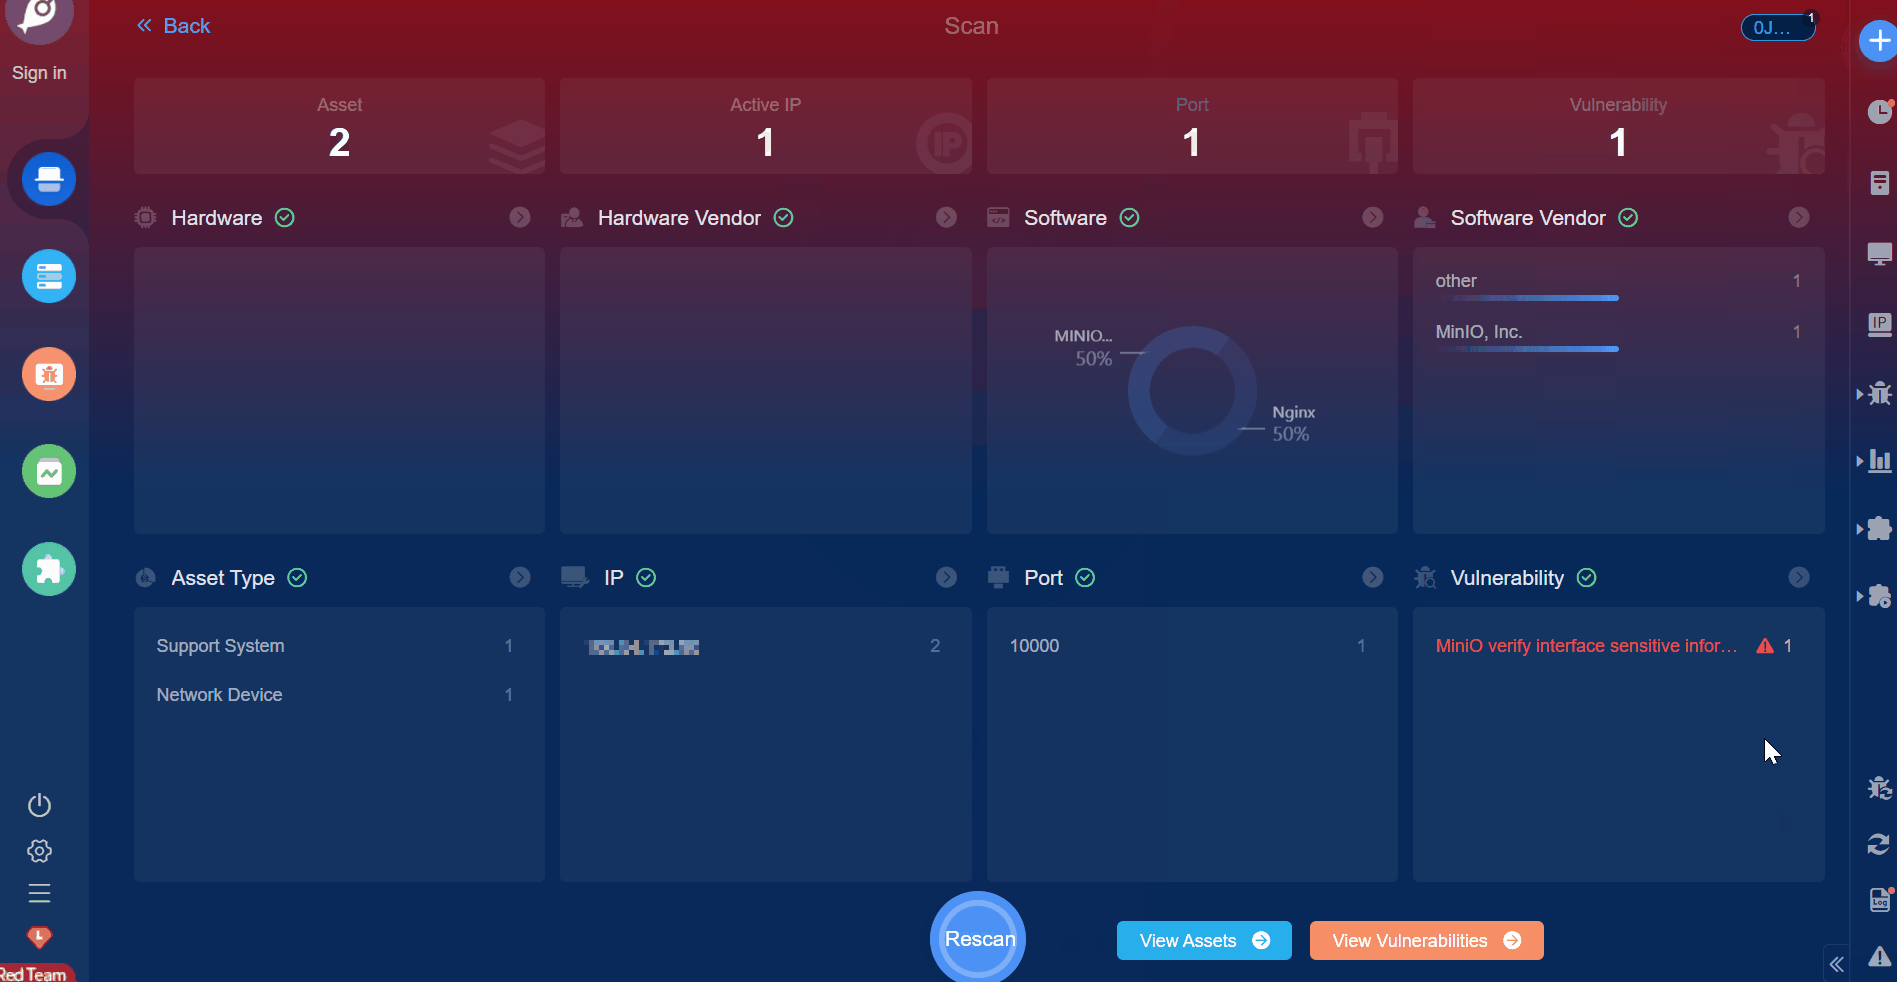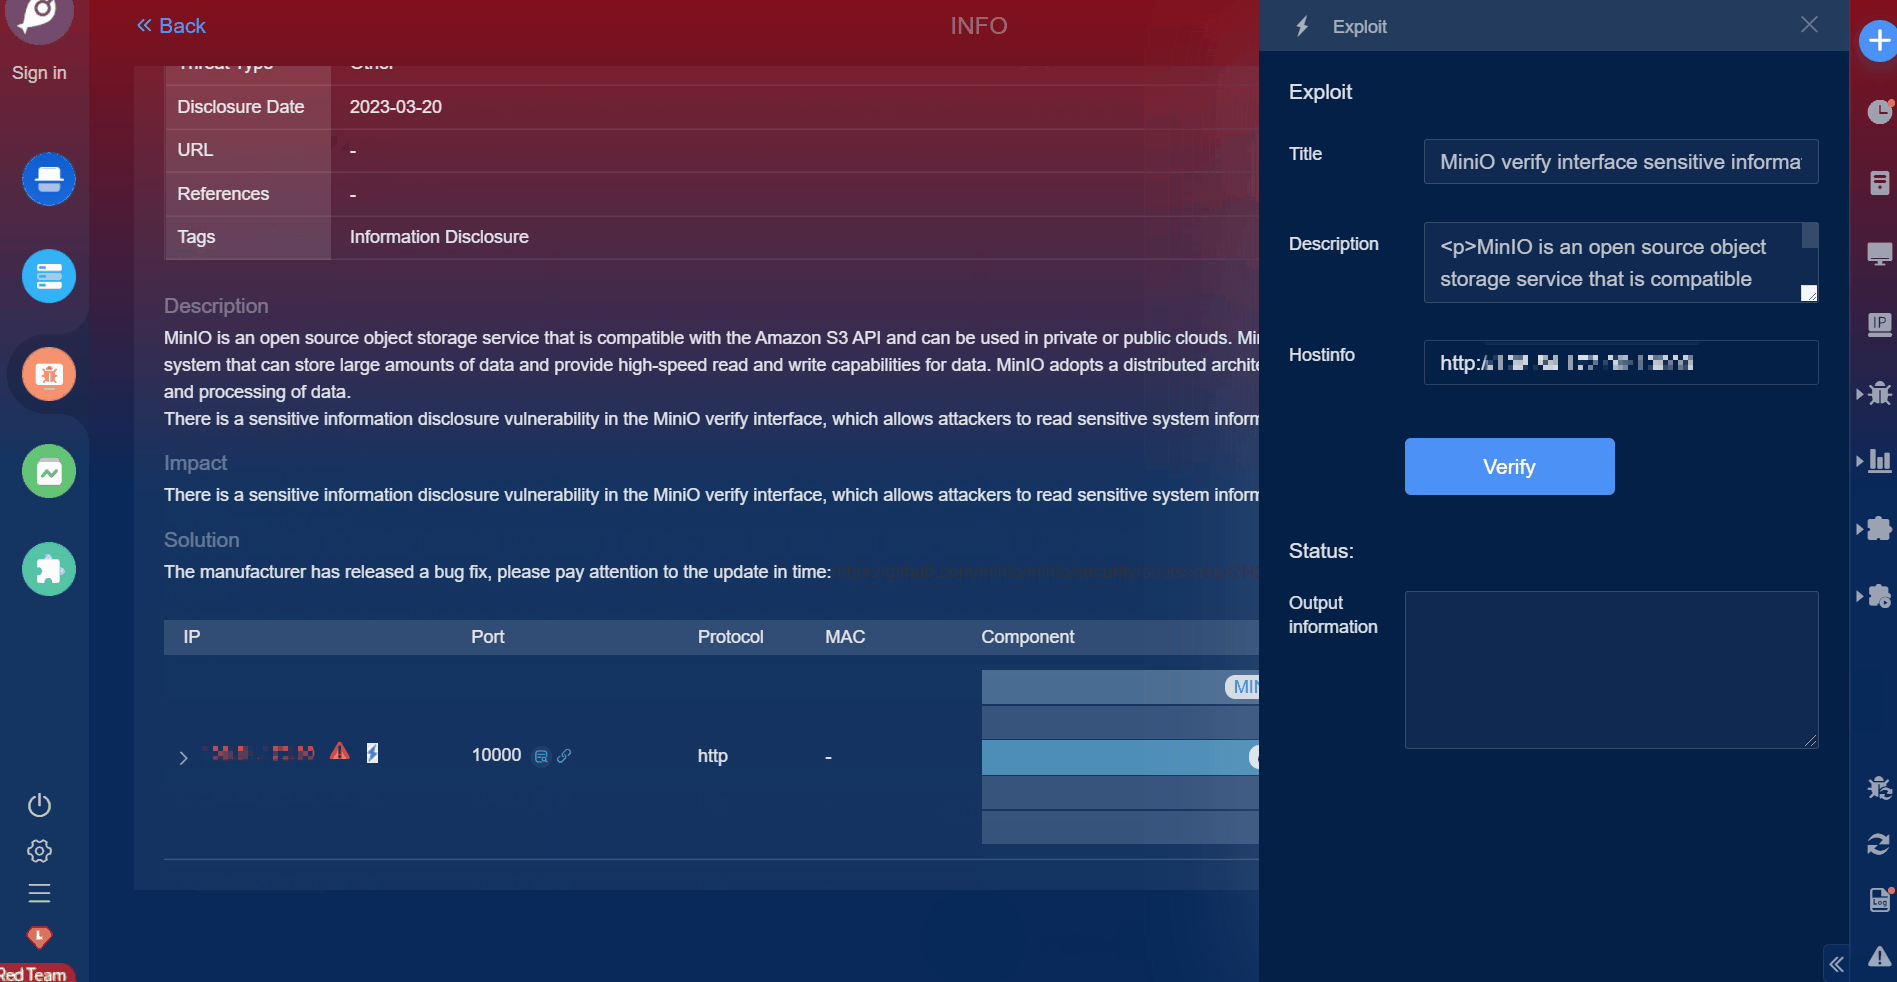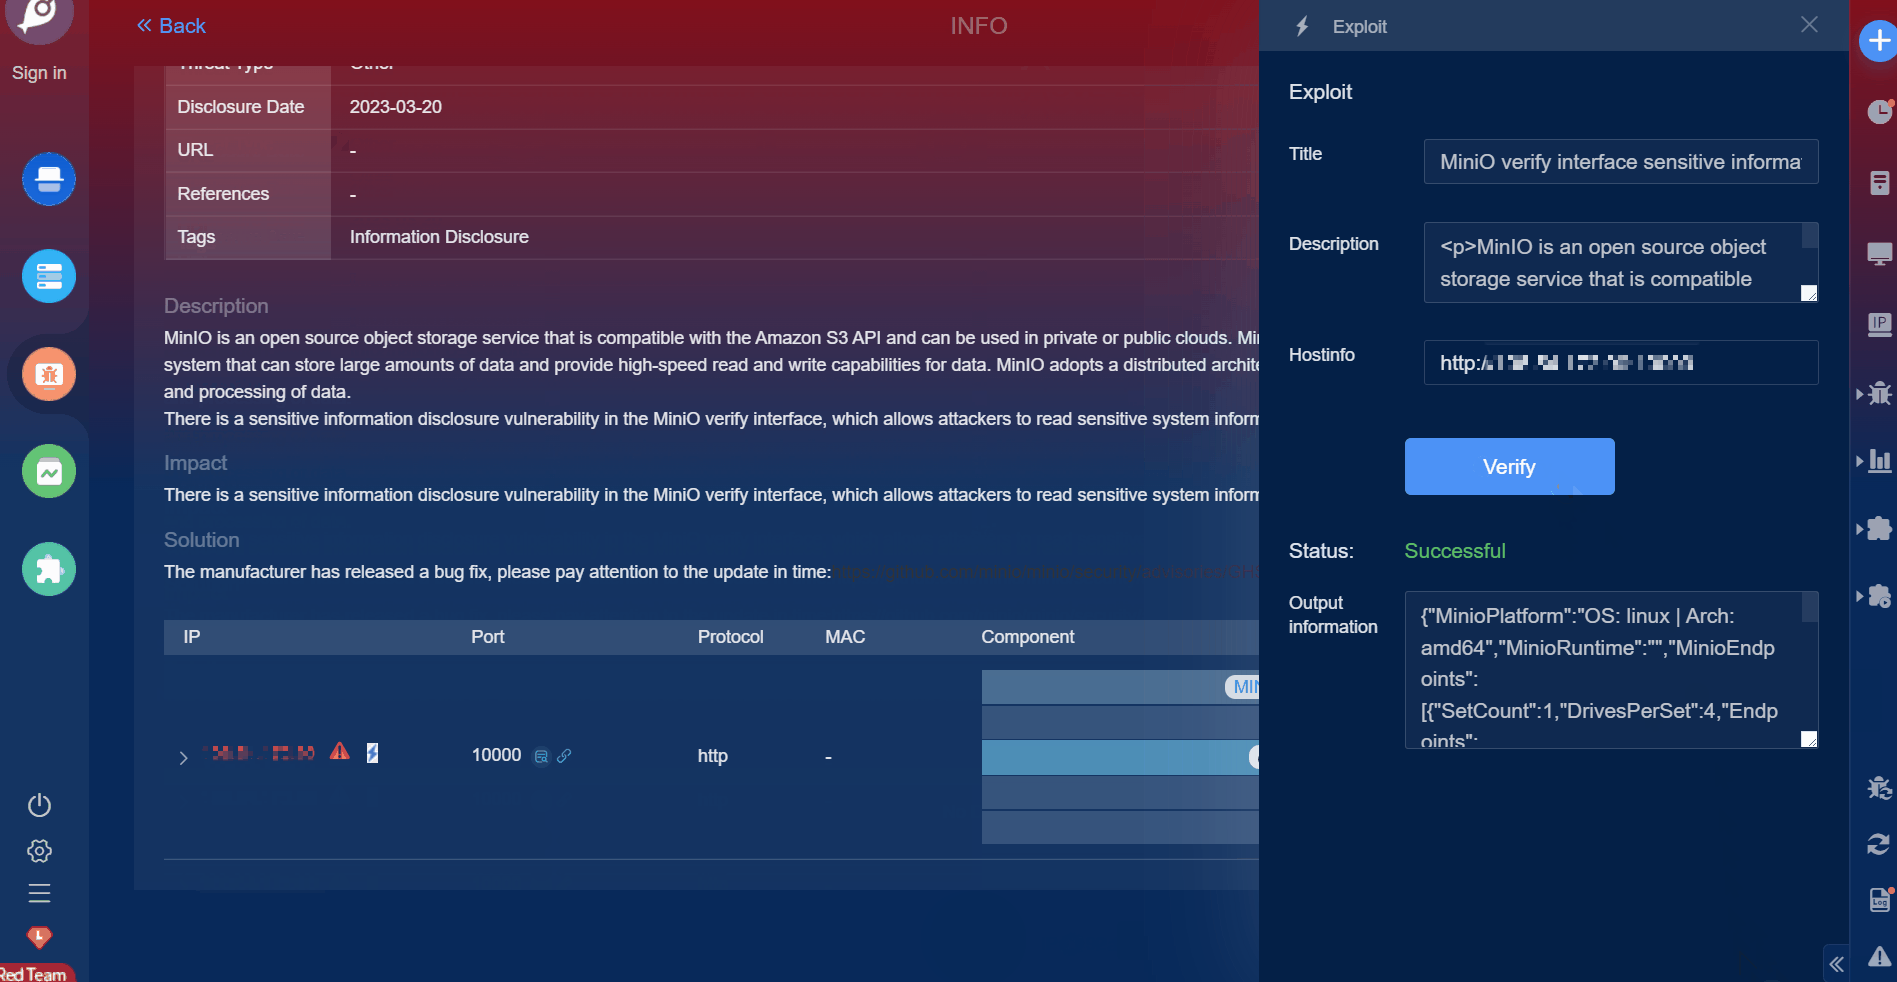
**Официальный URL Goby: https://gobies.org/**
Если у вас есть проблема функционального характера, вы можете создать issue на GitHub или в одной из групп обсуждения ниже:
1. Issue на GitHub: https://github.com/gobysec/Goby/issues
2. Telegram-группа: http://t.me/gobies (Преимущества группы: доступ к обновлению версии на 1 месяц раньше)
3. Telegram-канал: https://t.me/joinchat/ENkApMqOonRhZjFl (Преимущества канала: доступ к обновлению версии на 1 месяц раньше)