## https://sploitus.com/exploit?id=KITPLOIT:TOOLS-GITHUB-HUSKYHACKS-CVE-2021-38699-STORED-XSS
# CVE-2021-38699: TastyIgniter v3.0.7 Restaurtant CMS में संग्रहीत XSS
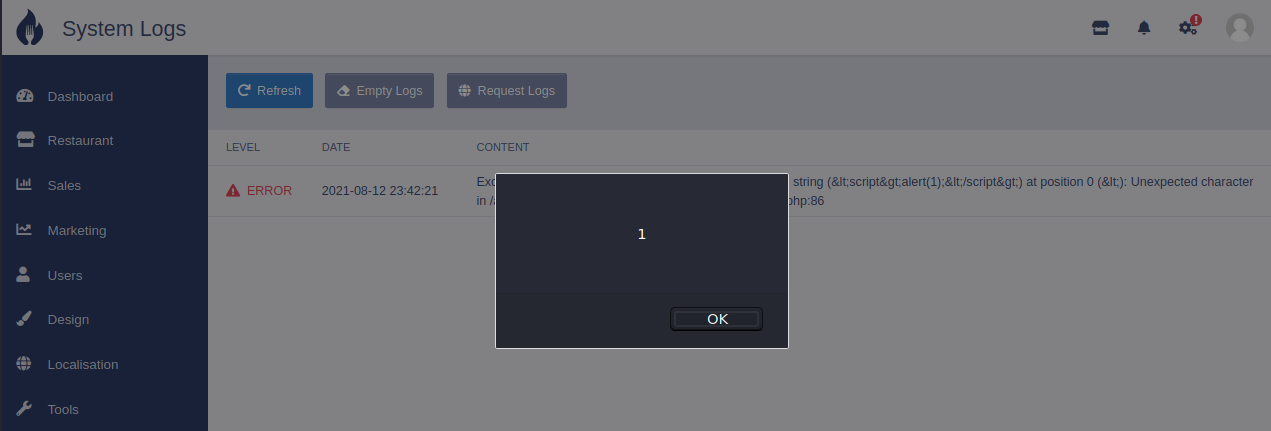
TastyIgniter v3.0.7 Restaurtant CMS वेब एप्लिकेशन के सिस्टम लॉग्स अनुभाग में संग्रहीत प्रमाणीकृत क्रॉस-साइट स्क्रिप्टिंग मौजूद है।
https://vulners.com/cve/CVE-2021-38699
## POC
1. वेब एप्लिकेशन में कहीं और रिफ्लेक्टिव क्रॉस-साइट स्क्रिप्टिंग निष्पादित करें (देखें https://github.com/HuskyHacks/CVE-2021-38699-Reflected-XSS)।
2. सिस्टम लॉग्स अनुभाग पर जाएं
3. XSS पेलोड ट्रिगर होना चाहिए।
4. पृष्ठ को रिफ्रेश करें।
5. XSS पेलोड ट्रिगर होना चाहिए।
## खोज
अगस्त 2021
* मैट किली | HuskyHacks
* जस्टिन व्हाइट (https://github.com/Justin-1993/CVE-2021-38699 & https://pentesternotes.com/?p=209)