## https://sploitus.com/exploit?id=KITPLOIT:TOOLS-GITHUB-KIELVAUGHN-CVE-2021-38603
# CVE-2021-38603
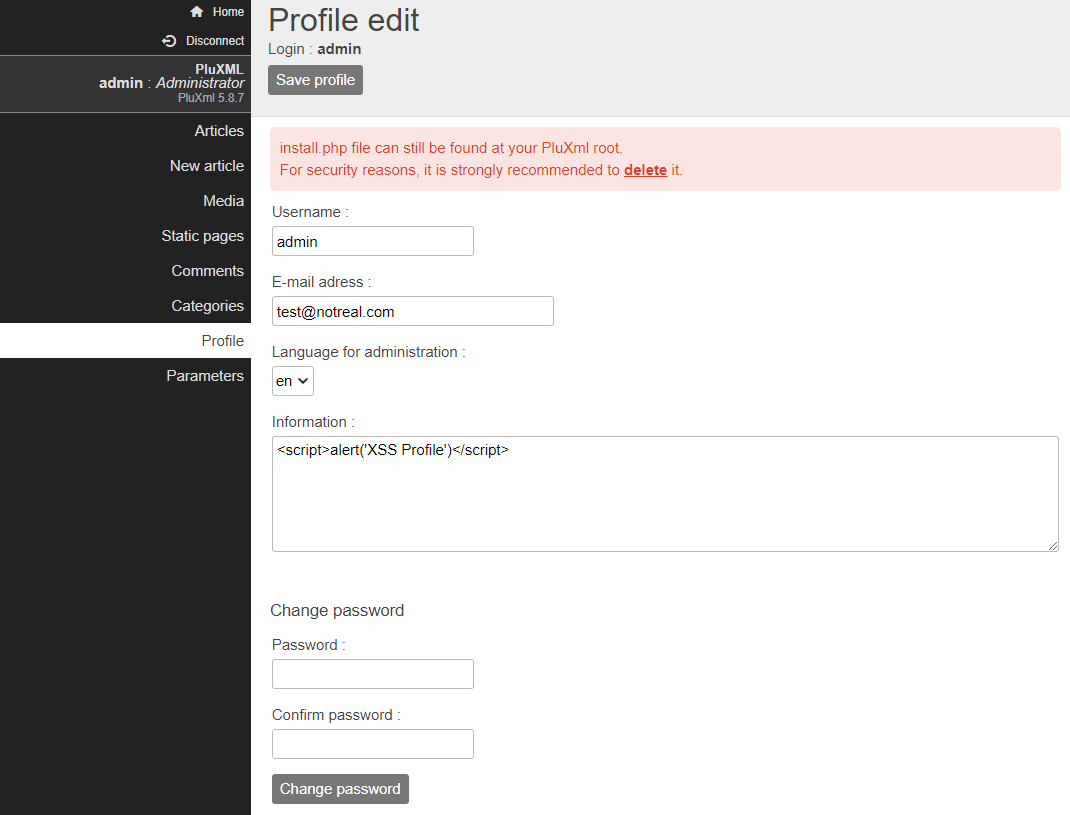
Уязвимость хранимого межсайтового скриптинга присутствует на странице редактирования профиля в поле **Информация:** для каждого пользователя.
## http://<hostname/server ip>/core/admin/profil.php
### Уязвимые поля:
* Информация:
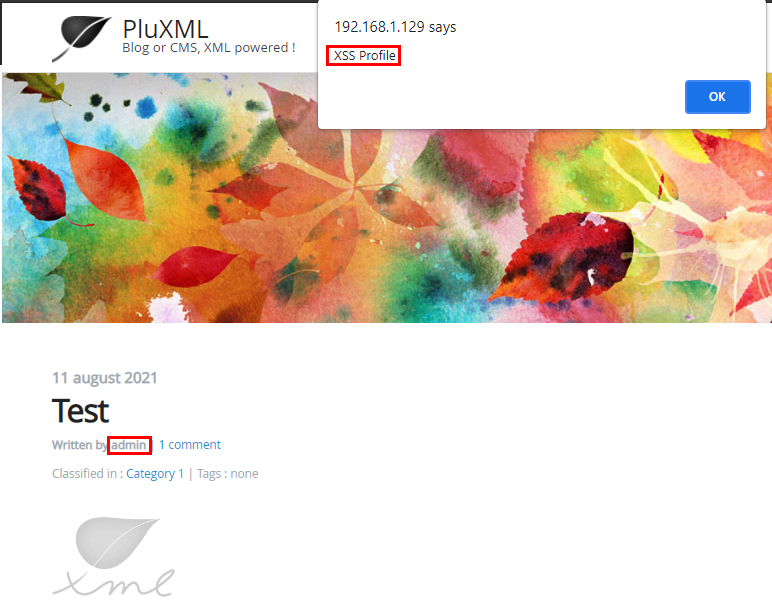
После вставки XSS может быть вызван при посещении любой страницы/статьи, созданной этим пользователем.