## https://sploitus.com/exploit?id=KITPLOIT:TOOLS-GITHUB-THEMEHACKERS-CVE-2024-38063
# CVE-2024-38063 - Уязвимость удалённого выполнения кода в TCP/IP Windows. Возникновение BSOD может привести к RCE, тогда как мой код вызывает только BSOD. Я постоянно анализирую патч и тестирую его, чтобы добиться возникновения RCE в целевой системе.
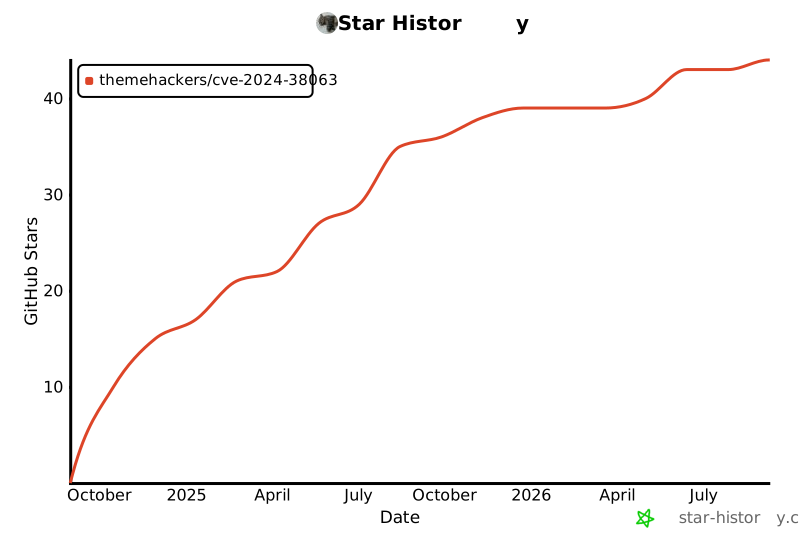
## Star History
## Обзор
**CVE-2024-38063** — это критическая уязвимость безопасности в стеке TCP/IP Windows, которая позволяет удалённо выполнять код (RCE). Уязвимость вызвана некорректной обработкой IPv6-пакетов в Windows, что может быть использовано злоумышленником для выполнения произвольного кода на уязвимой системе.
* **CVE ID** : CVE-2024-38063
* **CVSS Score** : 9.8 (Critical)
* **Impact** : Remote Code Execution
* **Affected Components** : Windows TCP/IP stack
* **Exploitation Vector** : Network (Remote)
## Возможности
### Векторы атак
1. **ICMP Flood Attack**
* Отправляет большие объёмы ICMP-пакетов на цель
* Настраиваемое количество доставляемых пакетов
* Может вызывать перегрузку сети и нестабильность системы
2. **SYN Flood Attack**
* Отправляет TCP SYN-пакеты с фрагментированными IPv6-заголовками
* Использует случайные исходные порты
* Может перегрузить способность цели обрабатывать соединения
3. **Анализ трафика**
* Мониторинг сетевого трафика в реальном времени
* Анализ распределения протоколов
* Статистика размеров пакетов
* Визуализация паттернов трафика
4. **Автоматизированная отчётность**
* Создаёт подробные PDF-отчёты по безопасности
* Включает графики анализа трафика
* Оценка рисков и рекомендации
* Подробные данные об обнаруженных уязвимостях
5. **IPv6 Discovery**
* Интеграция с v6disc для обнаружения хостов
* Поддержка SLAAC, DHCPv6 и RFC 7217
* Возможности обнаружения в dual-stack
* Опциональная интеграция с nmap
## Предварительные требования
* Python 3.x
* Требуемые пакеты Python:
* scapy
* psutil
* pandas
* matplotlib
* seaborn
* numpy
* fpdf
* reportlab
* Права root/администратора
* Сетевой интерфейс с поддержкой IPv6
## Установка
root@kitploit:~
git clone https://github.com/ThemeHackers/CVE-2024-38063
pip3 install -r requirements.txt
## Использование
root@kitploit:~
python3 CVE-2024-38063.py --iface <network_interface> [--ipv6 <target_ipv6>] [--mac_addr <target_mac>] [--num_tries <number>] [--num_batches <number>]
### Параметры
* `--iface`: Сетевой интерфейс(ы) для использования (через запятую для нескольких)
* `--ipv6`: IPv6-адрес цели (необязательно)
* `--mac_addr`: MAC-адрес цели (необязательно)
* `--num_tries`: Количество попыток за пакет (по умолчанию: 30)
* `--num_batches`: Количество пакетов (по умолчанию: 30)
## Затронутые версии
Эта уязвимость затрагивает все поддерживаемые версии Windows, включая:
* Windows 10
* Windows 11
* Windows Server 2016, 2019 и 2022 (включая установки Server Core)
## Смягчение последствий
1. **Установка обновлений безопасности**
* Установите последние патчи безопасности Windows
* Включите автоматическое обновление
2. **Сетевая безопасность**
* Внедрите надлежащие средства контроля безопасности IPv6
* Включите правила брандмауэра для IPv6
* Отслеживайте паттерны IPv6-трафика
* Внедрите ограничение частоты для ICMP-трафика
* Включите фильтрацию IPv6-пакетов
3. **Укрепление системы**
* Отключите IPv6, если он не требуется
* Внедрите надлежащее ведение журналов и мониторинг
* Регулярные оценки безопасности
## Ссылки
* Microsoft Security Advisory
* MalwareTech Analysis
## Отказ от ответственности
Этот инструмент предоставляется только для образовательных и исследовательских целей. Использование данного инструмента против систем без явного разрешения незаконно. Авторы не несут ответственности за любое неправильное использование или ущерб, причинённый этой программой.
## Авторы
Разработано:
* ThemeHackers
* Instagram